آموزش تنظیم SNMPv3 در سوئیچ سیسکو برای مانیتورینگ امن شبکه

شنبه 9 آبان 05 | 11:00

مانیتورینگ سوئیچ سیسکو یکی از مهمترین بخشهای مدیریت شبکه است. مدیر شبکه باید بتواند وضعیت پورتها، میزان ترافیک، مصرف منابع و خطاهای احتمالی را بدون نیاز به اتصال مداوم به تجهیزات بررسی کند. پروتکل SNMP این امکان را فراهم میکند، اما استفاده از نسخههای قدیمی آن میتواند مشکلات امنیتی ایجاد کند.
تنظیم SNMPv3 در سوئیچ سیسکو راهکاری برای مانیتورینگ امن شبکه است که با استفاده از احراز هویت و رمزنگاری، از اطلاعات مدیریتی تجهیزات محافظت میکند. در این آموزش، نحوه فعالسازی SNMPv3، ساخت کاربر، پیکربندی دسترسی، بررسی عملکرد و اتصال سوئیچ به نرمافزار مانیتورینگ را بهصورت عملی توضیح میدهیم.
SNMPv3 چیست و چه کاربردی در سوئیچ سیسکو دارد؟
SNMP یا Simple Network Management Protocol پروتکلی برای جمعآوری اطلاعات و مدیریت تجهیزات شبکه است. با استفاده از آن میتوان اطلاعاتی مانند وضعیت اینترفیسها، میزان ترافیک ورودی و خروجی، خطاهای پورت و مصرف پردازنده را از سوئیچ دریافت کرد.
نسخه سوم این پروتکل، یعنی SNMPv3، علاوه بر قابلیتهای مانیتورینگ، امکانات امنیتی پیشرفتهتری ارائه میدهد. مهمترین تفاوت آن با نسخههای قبلی، استفاده از نام کاربری، احراز هویت و رمزنگاری ارتباطات است.
برای مثال، در یک شبکه سازمانی که چندین سوئیچ Cisco Catalyst وجود دارد، نرمافزار مانیتورینگ میتواند از طریق SNMPv3 وضعیت تمام سوئیچها را بررسی کند؛ بدون اینکه اطلاعات مدیریتی بهصورت متن ساده در شبکه منتقل شوند، مشروط بر اینکه حالت رمزنگاری فعال باشد.
تفاوت SNMPv3 با SNMPv2c در سوئیچ سیسکو
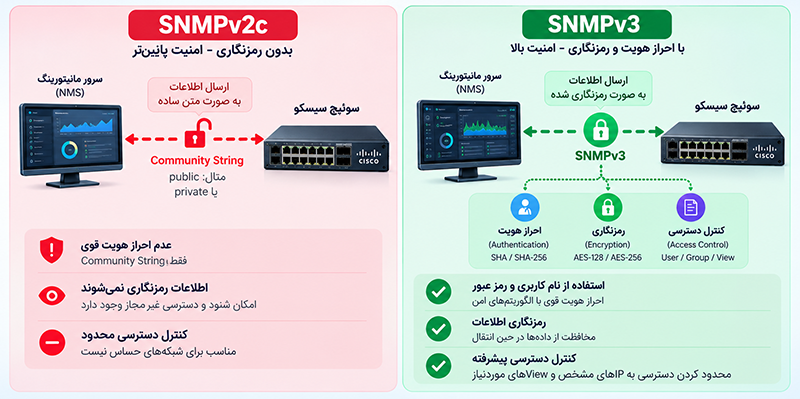
یکی از دلایل اصلی مهاجرت به SNMPv3، افزایش امنیت مانیتورینگ شبکه است.
| ویژگی | SNMPv2c | SNMPv3 |
|---|---|---|
| احراز هویت | Community String | نام کاربری و احراز هویت |
| رمزنگاری اطلاعات | ندارد | دارد |
| امنیت ارتباط | پایینتر | بالاتر در حالت authPriv |
| کنترل دسترسی | محدودتر | مبتنی بر کاربر، گروه و View |
| مناسب شبکه سازمانی | با محدودسازی دسترسی | پیشنهاد میشود |
در SNMPv2c معمولاً از Community String مانند public استفاده میشود. این مقدار در ارتباطات رمزنگاری نمیشود و در صورت شنود ترافیک ممکن است افشا شود.
در مقابل، SNMPv3 امکان استفاده از الگوریتمهای احراز هویت و رمزنگاری را فراهم میکند.
سطوح امنیتی SNMPv3 در سوئیچ سیسکو
پیش از پیکربندی SNMPv3 باید با سه سطح امنیتی آن آشنا شوید.
- noAuthNoPriv: بدون احراز هویت و رمزنگاری؛ برای شبکههای حساس مناسب نیست.
- authNoPriv: احراز هویت فعال است، اما اطلاعات رمزنگاری نمیشوند.
- authPriv: هم احراز هویت و هم رمزنگاری فعال است و برای مانیتورینگ امن شبکه پیشنهاد میشود.
در این آموزش از سطح authPriv استفاده میکنیم.
پیشنیازهای تنظیم SNMPv3 در سوئیچ سیسکو
قبل از اجرای دستورات، مطمئن شوید سوئیچ دارای IP مدیریتی است و سرور مانیتورینگ میتواند به آن دسترسی داشته باشد.
در مثال زیر فرض میکنیم:
| پارامتر | مقدار نمونه |
|---|---|
| IP سوئیچ | 192.168.10.2 |
| IP سرور مانیتورینگ | 192.168.10.100 |
| نام گروه | MONITOR-GRP |
| نام کاربر | monitoruser |
| سطح امنیتی | authPriv |
همچنین باید دسترسی مدیریتی به سوئیچ داشته باشید. دستورات این مقاله برای بسیاری از سوئیچهای Cisco Catalyst با سیستمعامل IOS یا IOS XE کاربرد دارند، اما پشتیبانی از الگوریتمها و جزئیات دستورها بسته به مدل و نسخه نرمافزار متفاوت است.
آموزش مرحلهبهمرحله تنظیم SNMPv3 در سوئیچ سیسکو
مرحله اول: ورود به حالت Configuration
ابتدا از طریق SSH یا Console به سوئیچ متصل شوید و دستورات زیر را اجرا کنید:
enable
configure terminal
اکنون میتوانید تنظیمات SNMPv3 را انجام دهید.
مرحله دوم: ایجاد SNMP View
برای محدود کردن اطلاعات قابل مشاهده توسط سیستم مانیتورینگ، میتوان یک SNMP View تعریف کرد.
snmp-server view MONITOR-VIEW iso includedاین دستور یک View با نام MONITOR-VIEW ایجاد میکند که زیرشاخه iso را شامل میشود.
در این مثال برای سادگی، دسترسی خواندن به مجموعه گستردهای از OIDها فراهم شده است. در شبکه عملیاتی بهتر است View را به OIDهای موردنیاز نرمافزار مانیتورینگ محدود کنید.
مرحله سوم: ساخت گروه SNMPv3
در مرحله بعد، گروهی با سطح امنیتی authPriv ایجاد میکنیم.
snmp-server group MONITOR-GRP v3 priv read MONITOR-VIEWدر این دستور:
MONITOR-GRPنام گروه است.v3نسخه پروتکل را مشخص میکند.privاستفاده از احراز هویت و رمزنگاری را الزامی میکند.read MONITOR-VIEWدسترسی خواندن را مطابق View تعریفشده فراهم میکند.
این گروه برای مانیتورینگ خواندنی تعریف شده و مجوز نوشتن SNMP به آن داده نشده است.
مرحله چهارم: ایجاد کاربر SNMPv3
اکنون یک کاربر برای ارتباط نرمافزار مانیتورینگ با سوئیچ ایجاد میکنیم.
snmp-server user monitoruser MONITOR-GRP v3 auth sha AuthPass2026! priv aes 128 PrivPass2026!در این مثال، monitoruser نام کاربر، AuthPass2026! رمز احراز هویت و PrivPass2026! رمز مربوط به رمزنگاری است.
این رمزها صرفاً نمونه آموزشی هستند و نباید در شبکه واقعی استفاده شوند. برای محیط عملیاتی، دو رمز قوی، طولانی و متفاوت انتخاب کنید.
الگوریتم SHA در این دستور به SHA-1 اشاره دارد. در تجهیزاتی که از الگوریتمهای جدیدتر مانند SHA-256 پشتیبانی میکنند، بهتر است از گزینه قویتر استفاده شود. همچنین AES-128 در بسیاری از مدلهای Catalyst پشتیبانی میشود.
مرحله پنجم: محدود کردن دسترسی SNMP
برای افزایش امنیت، بهتر است فقط سرور مانیتورینگ مجاز به ارسال درخواست SNMP باشد. در بسیاری از نسخههای IOS میتوان از ACL و اتصال آن به گروه SNMPv3 استفاده کرد:
ip access-list standard SNMP-MANAGERS
 permit 192.168.10.100
exit
snmp-server group MONITOR-GRP v3 priv read MONITOR-VIEW access SNMP-MANAGERS
با این تنظیم، دسترسی گروه به IP سرور مانیتورینگ محدود میشود. در بعضی نسخهها، نحوه اعمال ACL به گروه متفاوت است؛ بنابراین قبل از اجرا، پشتیبانی دستور را با راهنمای همان نسخه IOS بررسی کنید.
همچنین باید UDP پورت 161 بین سرور مانیتورینگ و سوئیچ مجاز باشد.
مرحله ششم: ذخیره تنظیمات
پس از پایان پیکربندی، تنظیمات را ذخیره کنید:
end
copy running-config startup-config
با این کار، تنظیمات پس از راهاندازی مجدد سوئیچ حفظ میشوند.

بررسی فعال بودن SNMPv3 در سوئیچ سیسکو
پس از پیکربندی، باید بررسی کنید که کاربر و گروه بهدرستی ایجاد شدهاند. برای مشاهده کاربران SNMP دستور زیر را اجرا کنید:
show snmp userاین دستور اطلاعات کاربران، گروهها و الگوریتمهای امنیتی را نمایش میدهد. برای بررسی گروهها:
show snmp groupهمچنین برای مشاهده آمار و وضعیت کلی SNMP میتوانید از دستور زیر استفاده کنید:
show snmpاگر کاربر و گروه بهدرستی ایجاد شده باشند، مرحله بعد آزمایش ارتباط از سمت سرور مانیتورینگ است.
اتصال سوئیچ سیسکو به نرمافزار مانیتورینگ با SNMPv3
پس از فعالسازی SNMPv3 میتوانید سوئیچ را به نرمافزارهایی مانند PRTG، Zabbix یا LibreNMS اضافه کنید. در بخش تنظیمات SNMP نرمافزار، اطلاعات زیر را وارد کنید:
| تنظیمات | مقدار |
|---|---|
| SNMP Version | v3 |
| Username | monitoruser |
| Security Level | authPriv |
| Authentication | SHA |
| Privacy Protocol | AES-128 |
| Authentication Password | رمز انتخابشده |
| Privacy Password | رمز انتخابشده |
| SNMP Port | 161 |
الگوریتمهای انتخابشده در نرمافزار باید دقیقاً با تنظیمات سوئیچ مطابقت داشته باشند. برای آزمایش ارتباط در یک سرور لینوکسی که ابزار Net-SNMP روی آن نصب است، میتوانید دستور زیر را اجرا کنید:
snmpwalk -v3 -l authPriv -u monitoruser -a SHA -A 'AuthPass2026!' -x AES -X 'PrivPass2026!' 192.168.10.2 1.3.6.1.2.1.1این دستور اطلاعات بخش System در MIB-II را درخواست میکند. در صورت دریافت پاسخ، ارتباط SNMPv3 برقرار شده است. توجه داشته باشید که قرار دادن رمزها در خط فرمان ممکن است آنها را در تاریخچه Shell یا فهرست پردازشها آشکار کند؛ برای محیط عملیاتی از روش امن نگهداری اطلاعات احراز هویت استفاده کنید.
رفع مشکلات رایج SNMPv3 در سوئیچ سیسکو
گاهی پس از تنظیم SNMPv3، نرمافزار مانیتورینگ نمیتواند اطلاعات سوئیچ را دریافت کند. رایجترین مشکلات عبارتاند از:
۱. خطای Authentication Failure
این خطا معمولاً به دلیل اشتباه بودن نام کاربری، رمز احراز هویت یا الگوریتم انتخابشده رخ میدهد. اطلاعات دو سمت ارتباط را بررسی کنید.
۲. عدم دریافت پاسخ از سوئیچ
اگر درخواستها با Timeout مواجه میشوند، ابتدا ارتباط IP، مسیر شبکه، ACL و دسترسی UDP پورت 161 را بررسی کنید. Timeout همیشه به معنی مشکل رمز عبور نیست.
۳. مشکل در Privacy Protocol
اگر سوئیچ از AES-128 استفاده میکند، نرمافزار مانیتورینگ نیز باید همان الگوریتم را انتخاب کند. ناسازگاری الگوریتم یا رمز Privacy میتواند مانع برقراری ارتباط شود.
۴. دریافت اطلاعات ناقص
اگر ارتباط برقرار است اما بعضی اطلاعات نمایش داده نمیشوند، احتمال دارد SNMP View دسترسی به OIDهای موردنیاز را محدود کرده باشد. همچنین ممکن است مدل سوئیچ یا نسخه IOS از MIB موردنظر پشتیبانی نکند.
نکات امنیتی مهم هنگام استفاده از SNMPv3
برای استفاده ایمن از SNMPv3، تنها فعال کردن رمزنگاری کافی نیست. بهتر است ترافیک مانیتورینگ از طریق VLAN مدیریتی یا شبکه اختصاصی مدیریت منتقل شود. دسترسی SNMP را به IP سرورهای مشخص محدود کنید، از رمزهای متفاوت و قوی استفاده کنید و مجوز نوشتن را فقط در صورت نیاز واقعی فعال کنید.
همچنین در صورتی که دیگر به SNMPv1 یا SNMPv2c نیاز ندارید، Community Stringهای قدیمی را بررسی و حذف کنید تا مسیرهای دسترسی ناامن باقی نمانند.
جمعبندی
تنظیم SNMPv3 در سوئیچ سیسکو یکی از روشهای مؤثر برای افزایش امنیت مانیتورینگ شبکه است. این نسخه با پشتیبانی از احراز هویت، رمزنگاری و کنترل دسترسی، امکان جمعآوری اطلاعات مدیریتی را با ریسک کمتر فراهم میکند.
برای پیادهسازی صحیح، باید گروه و کاربر SNMPv3 ایجاد کنید، سطح امنیتی authPriv را فعال کنید، دسترسی سرور مانیتورینگ را محدود کرده و در نهایت ارتباط را با ابزارهایی مانند snmpwalk آزمایش کنید. با انجام این مراحل، میتوانید وضعیت پورتها، ترافیک و منابع سوئیچهای Cisco را بهصورت متمرکز و امن مانیتور کنید.
سوالات متداول
آیا SNMPv3 روی تمام سوئیچهای سیسکو پشتیبانی میشود؟
خیر. پشتیبانی به مدل سوئیچ، سیستمعامل و نسخه نرمافزار بستگی دارد. بسیاری از سوئیچهای مدیریتی Cisco Catalyst از آن پشتیبانی میکنند.
آیا SNMPv3 باعث افزایش مصرف CPU سوئیچ میشود؟
احراز هویت و رمزنگاری مقداری پردازش اضافی ایجاد میکنند، اما در اغلب شبکهها با فاصله زمانی مناسب برای Polling، این سربار قابل مدیریت است.
آیا SNMPv3 برای مانیتورینگ با Zabbix مناسب است؟
بله. Zabbix از SNMPv3 پشتیبانی میکند و میتواند اطلاعات سوئیچهای سیسکو را با احراز هویت و رمزنگاری دریافت کند.
آیا برای استفاده از SNMPv3 باید SNMPv2c را غیرفعال کنیم؟
اجباری نیست، اما اگر هیچ سامانهای به نسخه قدیمی نیاز ندارد، حذف Community Stringهای آن برای کاهش سطح حمله توصیه میشود.
پورت مورد استفاده SNMPv3 چیست؟
در حالت معمول، درخواستهای SNMP از UDP پورت 161 و پیامهای Trap از UDP پورت 162 استفاده میکنند.
دیدگاه شما