لینک فیبر Up است اما Ping نداریم؛ مشکل از کجاست؟

دوشنبه 30 شهریور 05 | 11:00

یکی از مشکلات رایج در شبکههای فیبر نوری این است که بعد از اتصال دو سوئیچ سیسکو ، روتر یا تجهیزات شبکه، لینک فیبر به حالت Up میرود و حتی چراغ پورت نیز روشن است، اما بین دو سمت ارتباط Ping برقرار نمیشود. در چنین شرایطی معمولاً اولین شک به کابل فیبر یا ماژول SFP میرود، در حالی که Up بودن لینک نشان میدهد حداقل ارتباط فیزیکی در سطح مشخصی برقرار شده و مشکل میتواند در لایههای بالاتر شبکه باشد.
وقتی لینک فیبر Up است اما Ping نداریم، باید عیبیابی را مرحلهبهمرحله انجام داد. تنظیمات VLAN و Trunk، آدرس IP، Subnet Mask، وضعیت Routing، تنظیمات STP، محدودیتهای ACL و حتی ناسازگاری یا خطاهای ماژول SFP میتوانند باعث این وضعیت شوند. در ادامه مهمترین دلایل و روش تشخیص هرکدام را بررسی میکنیم.
Up بودن لینک فیبر دقیقاً به چه معناست؟
زمانی که یک پورت فیبر روی سوئیچ Up میشود، در اصل تجهیزات توانستهاند در لایه فیزیکی ارتباط را تشخیص دهند. برای مثال روی یک سوئیچ سیسکو ممکن است وضعیت اینترفیس به شکل زیر باشد:
TenGigabitEthernet1/1/1 is up, line protocol is upاین وضعیت خبر خوبی است، اما به معنی سالم بودن کامل ارتباط شبکه نیست.
به زبان ساده، Up بودن لینک میتواند نشان دهد ماژولها، فیبر و Transmit/Receive در حد لازم برای برقراری لینک کار میکنند؛ اما هنوز هیچ تضمینی وجود ندارد که فریمهای VLAN موردنظر یا بستههای IP بتوانند به مقصد برسند.
بنابراین:
Link Up ≠ Network Connectivity
همین تفاوت نقطه شروع عیبیابی است.
عیب یابی لینک فیبر Up است اما Ping نداریم
1. ابتدا IP Address و Subnet Mask را بررسی کنید
یکی از سادهترین دلایل Ping نداشتن، اشتباه بودن IP یا Subnet Mask است. فرض کنید دو دستگاه مستقیماً به یکدیگر متصل هستند:
Device A:
192.168.10.10/24

Device B:
192.168.20.10/24
این دو IP در دو Subnet متفاوت قرار دارند. اگر Router یا Layer 3 Routing بین آنها وجود نداشته باشد، صرفاً Up بودن لینک فیبر باعث برقراری Ping نمیشود. در یک ارتباط Layer 2 ساده، میتوانید برای تست دو دستگاه را موقتاً در یک Subnet قرار دهید:
Device A:
192.168.10.10/24

Device B:
192.168.10.20/24
اگر Ping برقرار شد، باید تنظیمات Layer 3 و Routing سناریوی اصلی بررسی شود.
2. VLAN دو طرف لینک را بررسی کنید
یکی از مهمترین دلایل اینکه لینک فیبر Up است اما Ping نداریم، مشکل VLAN است. ممکن است پورت سمت اول در VLAN 10 و سمت دوم در VLAN 20 قرار گرفته باشد. از نظر فیزیکی هیچ مشکلی وجود ندارد و لینک Up خواهد بود، اما دستگاههای دو طرف در یک Broadcast Domain قرار ندارند. روی سوئیچ سیسکو میتوانید از دستورات زیر استفاده کنید:
show vlan brief
show interfaces switchport
بررسی کنید VLAN موردنظر وجود داشته باشد و پورتها در VLAN صحیح قرار گرفته باشند.
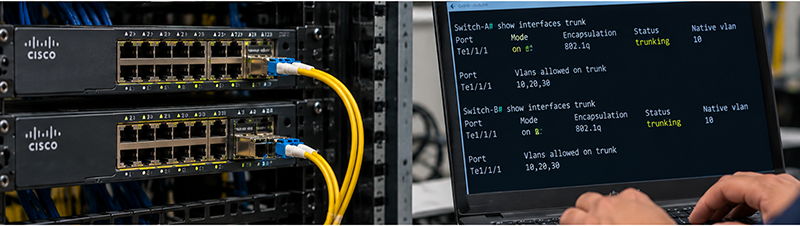
3. تنظیمات Trunk دو سمت یکسان نیست
این مشکل مخصوصاً در ارتباط فیبر بین دو سوئیچ بسیار رایج است. فرض کنید ارتباط بین دو Cisco Switch با فیبر برقرار شده و قرار است VLANهای 10، 20 و 30 از لینک عبور کنند. ممکن است یک سمت به صورت Trunk تنظیم شده باشد:
switchport mode trunkاما سمت دیگر Access باشد. یا هر دو سمت Trunk هستند، ولی VLAN موردنظر در Allowed VLAN List وجود ندارد. برای بررسی میتوانید از دستور زیر استفاده کنید:
show interfaces trunkبرای مثال اگر ببینید:
Vlans allowed on trunk:
10,20
اما IP دستگاه موردنظر در VLAN 30 قرار دارد، VLAN 30 از لینک عبور نمیکند؛ با اینکه خود لینک کاملاً Up است.
4. Native VLAN دو طرف متفاوت است
Native VLAN mismatch نیز میتواند باعث رفتارهای غیرمنتظره در ارتباط بین سوئیچها شود. برای مثال:
Switch A:
switchport trunk native vlan 10

Switch B:
switchport trunk native vlan 20
در این شرایط ترافیک Untagged دو سمت در VLAN متفاوتی قرار میگیرد. برای لینکهای Trunk بهتر است Native VLAN و Allowed VLANها در هر دو سمت بررسی شوند.
5. ماژول SFP یا SFP+ را بررسی کنید
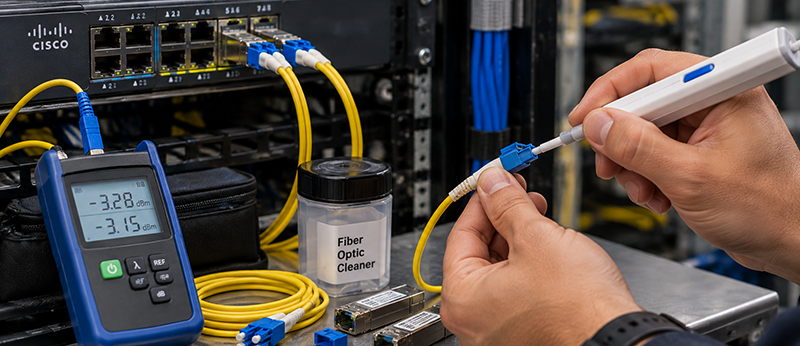
Up شدن لینک به این معنا نیست که باید SFP را کاملاً از لیست احتمالات حذف کرد. در برخی شرایط لینک برقرار میشود، اما روی پورت خطاهای زیادی ثبت میشود. این موضوع میتواند ناشی از ماژول معیوب، آلودگی کانکتور، Patch Cord نامناسب، توان نوری نامناسب یا مشکلات Physical Layer باشد. روی تجهیزات سیسکو میتوانید وضعیت اینترفیس را بررسی کنید:
show interfaces TenGigabitEthernet1/1/1به مواردی مانند اینها توجه کنید:
input errors
CRC
frame errors
interface resets
اگر مقدار خطاها بهسرعت افزایش پیدا میکند، احتمال وجود مشکل فیزیکی بیشتر میشود.
6. قدرت سیگنال نوری یا DOM را بررسی کنید
در ماژولهایی که Digital Optical Monitoring یا DOM را پشتیبانی میکنند، میتوان قدرت نوری دریافتی و ارسالی را بررسی کرد. بسته به مدل تجهیزات Cisco، دستورات مرتبط با Transceiver میتوانند اطلاعاتی مانند موارد زیر ارائه دهند:
Tx Power
Rx Power
Temperature
Voltage
نکته مهم Rx Power است. ممکن است لینک هنوز Up باشد، اما توان نوری دریافتی به محدوده حساس گیرنده نزدیک شده باشد. در چنین شرایطی لینک میتواند ناپایدار شود یا Error ایجاد کند. قدرت نوری مناسب نیز یک عدد ثابت برای همه ماژولها نیست و باید با مشخصات همان Transceiver مقایسه شود.
7. نوع فیبر با ماژول مطابقت دارد؟
نوع ماژول و کابل فیبر باید با یکدیگر سازگار باشند. برای مثال ماژولهای 10GBASE-SR اصولاً برای ارتباط روی فیبر Multimode طراحی شدهاند، در حالی که 10GBASE-LR برای Single-Mode Fiber استفاده میشود. استفاده از ترکیب نامناسب ممکن است باعث عدم برقراری لینک یا رفتار غیرعادی ارتباط شود. موارد زیر را بررسی کنید:
- نوع ماژول در هر دو سمت
- Single-Mode یا Multimode بودن فیبر
- طول موج ماژول
- نوع کانکتور
- Distance Rating ماژول
- Polarity فیبر
برای مثال اتصال استاندارد دو ماژول SFP-10G-LR باید روی Single-Mode Fiber مناسب انجام شود.
8. MAC Address Table را بررسی کنید
یکی از بهترین روشها برای مشخص کردن محل مشکل، بررسی MAC Address Table است. روی سوئیچ سیسکو میتوانید اجرا کنید:
show mac address-tableیا MAC مربوط به VLAN مشخص را بررسی کنید. اگر سوئیچ MAC Address دستگاه سمت مقابل را از پورت فیبر Learn میکند، اطلاعات مهمی به دست آوردهاید: فریمهای Layer 2 حداقل در حال رسیدن به سوئیچ هستند. اگر هیچ MAC مرتبطی Learn نمیشود، باید بیشتر روی VLAN، Trunk و Layer 2 تمرکز کنید.
9. ARP Table سرنخ بسیار مهمی است
اگر دو دستگاه در سطح IP باید با یکدیگر ارتباط داشته باشند، ARP Table را بررسی کنید. برای مثال روی تجهیزات سیسکو :
show ip arpاگر برای IP مقصد ARP کامل نمیشود، مشکل احتمالاً قبل از ICMP قرار دارد. یعنی دستگاه حتی نتوانسته MAC Address مربوط به IP مقصد را پیدا کند. در این حالت مواردی مانند VLAN، Subnet، Layer 2 Path و تنظیمات SVI باید بررسی شوند. اگر ARP کامل است ولی Ping همچنان پاسخ نمیدهد، میتوان بررسی را به سمت ACL، Firewall یا تنظیمات خود دستگاه مقصد برد.
10. SVI موردنظر Up است؟
در سوئیچهای Layer 3 ممکن است ارتباط فیزیکی Up باشد، اما SVI مربوط به VLAN موردنظر مشکل داشته باشد. برای مثال:
interface Vlan10
 ip address 192.168.10.1 255.255.255.0
وضعیت آن را بررسی کنید:
show ip interface briefاگر Interface VLAN موردنظر Down باشد، باید دلیل Down بودن VLAN بررسی شود. صرف Up بودن پورت فیبر به معنی Up بودن تمام Interfaceهای منطقی نیست.
11. Routing را فراموش نکنید
اگر Source و Destination در دو شبکه متفاوت قرار دارند، Router یا Layer 3 Switch باید Route مناسب داشته باشد. دستور زیر در تجهیزات Cisco بسیار کاربردی است:
show ip routeبررسی کنید شبکه مقصد در Routing Table وجود داشته باشد. گاهی Forward Path صحیح است، اما Return Route وجود ندارد. در این حالت Packet به مقصد میرسد، اما پاسخ نمیتواند به Source برگردد. بنابراین همیشه مسیر را در هر دو جهت بررسی کنید.
12. ممکن است ACL یا Firewall جلوی Ping را گرفته باشد
گاهی شبکه کاملاً سالم است و تنها ICMP مسدود شده است. یک Access Control List روی Router یا Layer 3 Switch ممکن است ICMP را Drop کند. همچنین Firewall سیستمعامل دستگاه مقصد میتواند پاسخ Ping را مسدود کند. روی تجهیزات سیسکو میتوانید ACLهای موجود را بررسی کنید:
show access-listsاگر ARP کامل است، Routing درست است و سایر ترافیکها عبور میکنند ولی فقط Ping کار نمیکند، احتمال Filtering افزایش پیدا میکند.
13. Spanning Tree را بررسی کنید
اگر چند مسیر Layer 2 بین سوئیچها وجود داشته باشد، STP ممکن است یکی از پورتها را برای جلوگیری از Loop در حالت Blocking یا Discarding قرار دهد. برای بررسی:
show spanning-treeUp بودن Physical Interface الزاماً به این معنی نیست که STP اجازه Forward کردن ترافیک روی آن مسیر را میدهد.
روش سریع عیبیابی وقتی Fiber Up است ولی Ping نداریم
بهترین روش این است که از Layer 1 شروع کنید و مرحلهبهمرحله جلو بروید:
- وضعیت پورت و Link را بررسی کنید.
- CRC، Input Error و سایر Interface Errorها را بررسی کنید.
- Tx/Rx Power ماژول را در صورت پشتیبانی بررسی کنید.
- نوع SFP و Fiber را با یکدیگر تطبیق دهید.
- VLAN دو سمت را بررسی کنید.
- اگر لینک Trunk است، Allowed VLANها را کنترل کنید.
- MAC Address Table را بررسی کنید.
- ARP Table را بررسی کنید.
- IP Address و Subnet Mask را کنترل کنید.
- SVI و Routing Table را بررسی کنید.
- Return Route را کنترل کنید.
- ACL و Firewall را بررسی کنید.
- در شبکههای دارای مسیر Redundant، وضعیت STP را بررسی کنید.
این ترتیب باعث میشود بهجای تعویض تصادفی SFP، کابل یا سوئیچ، مشخص کنید مشکل دقیقاً در کدام لایه شبکه قرار دارد.
جمعبندی
اگر لینک فیبر Up است اما Ping نداریم، نباید بلافاصله نتیجه گرفت که کابل یا ماژول SFP خراب است. Up بودن لینک نشان میدهد ارتباط فیزیکی حداقل تا مرحله برقراری Link انجام شده است، اما برای برقراری ارتباط واقعی شبکه چندین بخش دیگر نیز باید درست باشند.
VLAN اشتباه، Trunk نادرست، Allowed VLAN ناقص، IP یا Subnet اشتباه، نبود Route، مشکل SVI، ACL، Firewall و STP از مهمترین دلایل این مشکل هستند. در عین حال، Physical Layer را نیز نباید کاملاً کنار گذاشت؛ زیرا SFP معیوب، توان نوری نامناسب یا خطاهای زیاد روی Interface میتوانند حتی در حالت Link Up باعث اختلال در انتقال ترافیک شوند.
بهترین روش عیبیابی این است که از Physical Layer شروع کنید و سپس بهترتیب Layer 2 و Layer 3 را بررسی کنید. بررسی Interface Errors، VLAN، Trunk، MAC Address Table، ARP و Routing Table معمولاً خیلی سریع مشخص میکند که مشکل در کدام قسمت شبکه قرار دارد.
دیدگاه شما