آموزش پیکربندی BGP در میکروتیک برای شبکههای چندمسیره

چهارشنبه 13 آبان 05 | 11:00

پیکربندی BGP در میکروتیک یکی از روشهای حرفهای برای مدیریت مسیریابی در شبکههایی است که از چند اتصال اینترنت، چند روتر یا چند مسیر ارتباطی مستقل استفاده میکنند. در چنین شبکههایی، انتخاب مسیر مناسب، جلوگیری از اختلال در ارتباطات و کنترل نحوه تبادل اطلاعات مسیریابی اهمیت زیادی دارد. پروتکل BGP این امکان را فراهم میکند که روترهای میکروتیک بر اساس سیاستهای مشخص، مسیرهای شبکه را دریافت، بررسی و انتخاب کنند. در این مقاله، نحوه راهاندازی BGP در RouterOS v7، تنظیم ارتباط با چند همسایه، مدیریت مسیرهای ورودی و خروجی، پیادهسازی Failover و بررسی مشکلات رایج را بهصورت عملی آموزش میدهیم.
پروتکل BGP چیست و چه کاربردی در میکروتیک دارد؟
پروتکل Border Gateway Protocol یا BGP یک پروتکل مسیریابی از نوع Path Vector است که برای تبادل اطلاعات مسیریابی میان سیستمهای مستقل یا Autonomous System استفاده میشود. هر سیستم مستقل با شناسهای به نام ASN مشخص میشود و میتواند مجموعهای از شبکهها و روترها را مدیریت کند.
برخلاف پروتکلهایی مانند OSPF که عمدتاً برای مسیریابی داخلی طراحی شدهاند، BGP امکان اعمال سیاستهای پیچیده روی مسیرها را فراهم میکند. به همین دلیل، این پروتکل در شبکه اپراتورها، دیتاسنترها، سازمانهای بزرگ و زیرساختهای دارای چند سرویسدهنده اینترنت کاربرد گستردهای دارد.
در میکروتیک، BGP میتواند برای اهداف زیر استفاده شود:
- برقراری ارتباط مسیریابی با دو یا چند ISP
- مدیریت مسیرهای ورودی و خروجی شبکه
- پیادهسازی افزونگی و تغییر مسیر هنگام قطع ارتباط
- کنترل مسیرهای تبلیغشده به همسایگان
- اتصال چند سایت یا دیتاسنتر از طریق مسیریابی پویا
- اعمال سیاستهای مسیریابی بر اساس ویژگیهای BGP
نکته مهم این است که BGP بهتنهایی تضمین نمیکند ترافیک همیشه از سریعترین یا کمتأخیرترین مسیر عبور کند. انتخاب مسیر به ویژگیهای BGP، سیاستهای تعریفشده و وضعیت دسترسی به Next Hop بستگی دارد.
تفاوت eBGP و iBGP در شبکههای میکروتیک
در زمان پیکربندی BGP در میکروتیک، ابتدا باید مشخص شود ارتباط میان روترها از نوع eBGP است یا iBGP.
| ویژگی | eBGP | iBGP |
|---|---|---|
| نوع ارتباط | بین ASهای متفاوت | داخل یک AS |
| کاربرد اصلی | اتصال به ISP یا شبکه مستقل دیگر | توزیع مسیرهای BGP داخل سازمان |
| شماره ASN | متفاوت | یکسان |
| TTL پیشفرض | معمولاً 1 | معمولاً 255 |
| تغییر AS_PATH | افزودن ASN محلی هنگام ارسال به eBGP | بدون افزودن ASN محلی در ارتباط iBGP |
| سناریوی متداول | اتصال به دو ISP | ارتباط روترهای مرزی یک دیتاسنتر |
برای مثال، سازمانی که دو اتصال اینترنت از دو اپراتور مختلف دارد، معمولاً از eBGP استفاده میکند. در مقابل، اگر چند روتر مرزی در یک AS فعالیت کنند، میتوان از iBGP برای توزیع اطلاعات مسیریابی میان آنها استفاده کرد.
پیشنیازهای پیکربندی BGP در MikroTik
قبل از شروع تنظیمات، باید اطلاعات شبکه و زیرساخت موردنیاز آماده باشد.
| پیشنیاز | توضیحات |
|---|---|
| RouterOS | نسخه 7 با ساختار جدید تنظیمات BGP |
| ASN محلی | شماره سیستم مستقل روتر |
| ASN همسایه | شماره AS روتر یا سرویسدهنده مقابل |
| آدرس Peer | آدرس IP همسایه BGP |
| IP محلی | آدرس مورد استفاده برای ایجاد نشست BGP |
| Prefix | شبکههایی که باید دریافت یا تبلیغ شوند |
| Routing Filter | قوانین کنترل مسیرهای ورودی و خروجی |
| Firewall | مجاز بودن ارتباط TCP روی پورت 179 |
| Reachability | دسترسی IP میان دو همسایه |
در سناریوهای واقعی اینترنتی، ASN و Prefix عمومی باید طبق هماهنگی با ISP و مجوزهای مربوط استفاده شوند. در این آموزش از ASN خصوصی و آدرسهای مستندسازی استفاده میکنیم تا تنظیمات بدون وابستگی به اطلاعات یک شبکه واقعی قابل بررسی باشند.
سناریوی عملی: راهاندازی BGP با دو سرویسدهنده اینترنت
فرض کنید یک سازمان دارای یک روتر MikroTik و دو اتصال مستقل به ISP است. هدف این است که هر دو ارتباط BGP برقرار باشند، مسیر ISP اول در اولویت قرار گیرد و در صورت از دست رفتن مسیر اصلی، ترافیک از ISP دوم عبور کند.
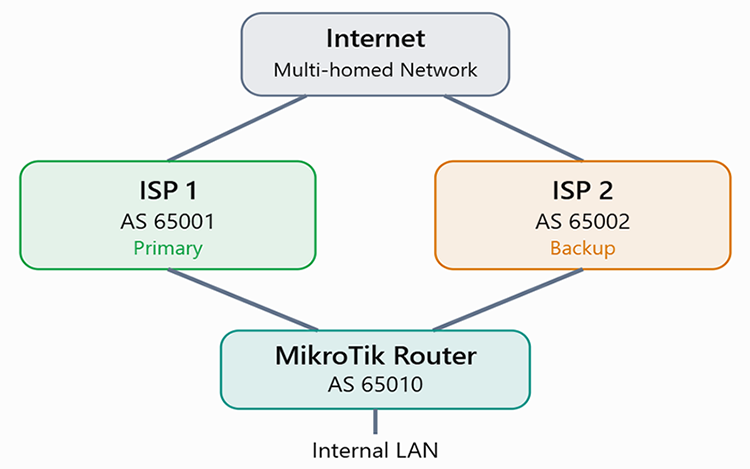
جدول آدرسدهی این سناریو به شکل زیر است:
| پارامتر | مقدار |
|---|---|
| ASN سازمان | 65010 |
| ASN سرویسدهنده اول | 65001 |
| ASN سرویسدهنده دوم | 65002 |
| IP روتر سمت ISP1 | 192.0.2.1/30 |
| IP میکروتیک سمت ISP1 | 192.0.2.2/30 |
| IP روتر سمت ISP2 | 198.51.100.1/30 |
| IP میکروتیک سمت ISP2 | 198.51.100.2/30 |
| Prefix آزمایشی سازمان | 203.0.113.0/24 |
تمام آدرسهای جدول از محدودههای رزروشده برای مستندسازی هستند و باید در شبکه عملیاتی با آدرسهای واقعی جایگزین شوند.
آموزش گامبهگام پیکربندی BGP در میکروتیک RouterOS v7
در این بخش از ساختار جدید BGP در RouterOS v7.20 و نسخههای بعد از آن استفاده میکنیم. در این ساختار، BGP Instance بهصورت مستقل تعریف میشود و اتصال همسایگان از طریق بخش Connection انجام میگیرد. MikroTik Documentation+1
پیش از اعمال تنظیمات روی روتر عملیاتی، از پیکربندی نسخه پشتیبان تهیه کنید و ترجیحاً تغییرات را از طریق Safe Mode در Winbox یا ترمینال انجام دهید.
مرحله اول: تنظیم آدرس IP روی اینترفیسها
ابتدا باید روی اینترفیسهای متصل به سرویسدهندگان اینترنت آدرس IP تنظیم شود.
/ip address
add address=192.0.2.2/30 interface=ether1 comment="ISP1"
add address=198.51.100.2/30 interface=ether2 comment="ISP2"
در این مثال، پورت ether1 به ISP اول و پورت ether2 به ISP دوم متصل است.
برای بررسی وضعیت آدرسها دستور زیر را اجرا کنید:
/ip address printسپس ارتباط IP با روترهای سرویسدهنده را آزمایش کنید:
/ping 192.0.2.1
/ping 198.51.100.1
اگر Ping موفق نباشد، ابتدا باید مشکلات ارتباط فیزیکی، VLAN، آدرسدهی یا فایروال برطرف شوند.
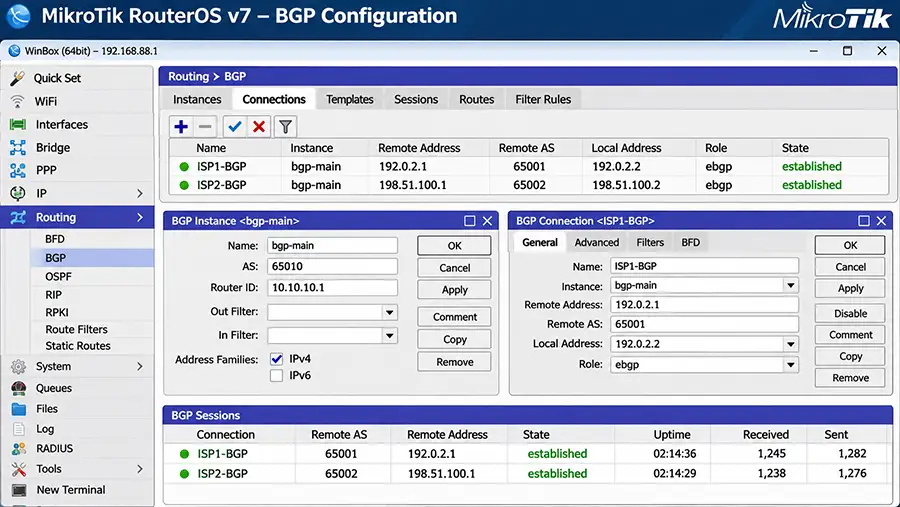
مرحله دوم: تعریف BGP Instance
در نسخههای جدید RouterOS، برای مدیریت فرآیند انتخاب بهترین مسیر، باید BGP Instance تعریف شود.
/routing/bgp/instance
add name=bgp-main as=65010
این دستور یک Instance با ASN برابر 65010 ایجاد میکند.
هر دو ارتباط ISP را در همین Instance قرار میدهیم تا مسیرهای دریافتی در فرآیند انتخاب بهترین مسیر با یکدیگر مقایسه شوند.
مرحله سوم: ایجاد ارتباط BGP با ISP اول
برای تعریف همسایه اول دستور زیر را وارد کنید:
/routing/bgp/connection
add name=ISP1-BGP \
    instance=bgp-main \
    remote.address=192.0.2.1 \
    remote.as=65001 \
    local.address=192.0.2.2 \
    local.role=ebgp
در این تنظیمات:
nameنام اتصال BGP است.instanceمشخص میکند اتصال متعلق به کدام Instance باشد.remote.addressآدرس همسایه BGP است.remote.asشماره ASN سرویسدهنده مقابل است.local.addressآدرس مبدأ نشست BGP را مشخص میکند.local.role=ebgpنوع ارتباط را eBGP تعیین میکند.
مرحله چهارم: ایجاد ارتباط BGP با ISP دوم
برای اتصال به سرویسدهنده دوم نیز یک Connection جداگانه ایجاد میکنیم.
/routing/bgp/connection
add name=ISP2-BGP \
    instance=bgp-main \
    remote.address=198.51.100.1 \
    remote.as=65002 \
    local.address=198.51.100.2 \
    local.role=ebgp
اکنون روتر دارای دو همسایه BGP است که میتوانند اطلاعات مسیریابی را بهصورت مستقل مبادله کنند.
برای بررسی نشستها از دستور زیر استفاده کنید:
/routing/bgp/session print detailاگر ارتباط بهدرستی برقرار شده باشد، نشستها در وضعیت Established قرار میگیرند.
در صورت برقرار نشدن ارتباط، باید ASN، آدرس همسایه، TCP Port 179 و وضعیت دسترسی IP بررسی شوند.
مرحله پنجم: تنظیم Routing Filter برای مسیرهای ورودی
یکی از مهمترین مراحل پیکربندی BGP در میکروتیک، تعریف Routing Filter است.
در شبکههای چندمسیره، معمولاً لازم است تعیین کنیم کدام مسیرها از هر ISP پذیرفته شوند و کدام اتصال در اولویت قرار گیرد.
برای این سناریو فرض میکنیم هر ISP فقط یک Default Route با Prefix برابر 0.0.0.0/0 به سازمان ارسال میکند.
ابتدا دو فیلتر ایجاد میکنیم:
/routing/filter/rule
add chain=ISP1-IN \
    rule="if (dst==0.0.0.0/0) {set bgp-local-pref 200; accept}"

add chain=ISP2-IN \
    rule="if (dst==0.0.0.0/0) {set bgp-local-pref 100; accept}"
سپس این فیلترها را به اتصالهای BGP اختصاص میدهیم:
/routing/bgp/connection
set [find name="ISP1-BGP"] input.filter=ISP1-IN

set [find name="ISP2-BGP"] input.filter=ISP2-IN
در این تنظیمات، تنها Default Route پذیرفته میشود و سایر Prefixها بهصورت پیشفرض توسط فیلتر رد میشوند.
همچنین به مسیرهای ISP اول مقدار Local Preference برابر 200 و به مسیرهای ISP دوم مقدار 100 اختصاص داده شده است.
در نتیجه، با فرض معتبر بودن هر دو مسیر و نبود سیاستهای دارای اولویت بالاتر، مسیر ISP اول برای خروج ترافیک انتخاب میشود.
مرحله ششم: تبلیغ شبکه سازمان به ISPها
اگر سازمان دارای یک Prefix قابل تبلیغ باشد، میتواند آن را از طریق BGP به سرویسدهندگان معرفی کند.
در این مثال از Prefix آزمایشی 203.0.113.0/24 استفاده میکنیم.
ابتدا Prefix را به Address List اضافه کنید:
/ip firewall address-list
add list=BGP-NETWORKS address=203.0.113.0/24
برای اینکه BGP بتواند این شبکه را تبلیغ کند، باید یک Route منطبق با آن در جدول مسیریابی وجود داشته باشد.
در محیط آزمایشگاهی میتوان از یک Blackhole Route استفاده کرد:
/ip route
add dst-address=203.0.113.0/24 blackhole
سپس یک فیلتر خروجی تعریف میکنیم که فقط Prefix سازمان را مجاز کند:
/routing/filter/rule
add chain=BGP-OUT \
    rule="if (dst==203.0.113.0/24) {accept}"
در مرحله بعد، تنظیمات تبلیغ مسیر را روی هر دو Connection اعمال میکنیم:
/routing/bgp/connection
set [find name="ISP1-BGP"] \
    output.network=BGP-NETWORKS \
    output.filter-chain=BGP-OUT

set [find name="ISP2-BGP"] \
    output.network=BGP-NETWORKS \
    output.filter-chain=BGP-OUT
در RouterOS v7، قابلیت output.network از Address List برای شناسایی شبکههای قابل تبلیغ استفاده میکند و وجود Route منطبق با Prefix نیز ضروری است.
نکته: Blackhole Route نباید بدون بررسی طراحی شبکه جایگزین مسیرهای واقعی داخلی شود. در محیط عملیاتی باید از دسترسی صحیح به زیرشبکهها اطمینان حاصل کرد تا ترافیک ورودی به مقصدهای معتبر هدایت شود.
همچنین برای تبلیغ Prefix در اینترنت عمومی، باید مالکیت یا مجوز استفاده از آن، سیاستهای ISP و شرایط اعتبارسنجی مسیر مانند RPKI بررسی شوند.
مدیریت انتخاب بهترین مسیر BGP در میکروتیک
پس از راهاندازی ارتباط با چند ISP، مهمترین موضوع تعیین مسیر مناسب برای انتقال ترافیک است. پروتکل BGP برای انتخاب بهترین مسیر از مجموعهای از ویژگیها یا Attributes استفاده میکند.
در جدول زیر مهمترین ویژگیهای مؤثر بر سیاست مسیریابی معرفی شدهاند.
| ویژگی BGP | عملکرد | کاربرد |
|---|---|---|
| Weight | اولویت محلی مسیر روی روتر | انتخاب مسیر ترجیحی |
| Local Preference | تعیین اولویت مسیر خروجی در AS | انتخاب ISP اصلی |
| AS_PATH | نمایش ASهای طیشده | تأثیرگذاری بر انتخاب مسیر |
| MED | پیشنهاد اولویت ورود از یک مسیر | کنترل نسبی ترافیک ورودی |
| Next Hop | مشخص کردن روتر بعدی | تعیین قابلیت دسترسی مسیر |
| BGP Community | برچسبگذاری مسیرها | اعمال سیاستهای پیشرفته |
استفاده از Local Preference برای اولویتبندی ISPها
Local Preference یکی از کاربردیترین ویژگیها در شبکههای چندمسیره است. مقدار بالاتر این ویژگی معمولاً باعث ترجیح یک مسیر نسبت به مسیرهای دارای Local Preference پایینتر میشود.
برای مثال:
| مسیر | Local Preference | وضعیت |
|---|---|---|
| ISP1 | 200 | مسیر اصلی |
| ISP2 | 100 | مسیر پشتیبان |
با این تنظیمات، تا زمانی که مسیر اول معتبر و قابل استفاده باشد، BGP آن را ترجیح میدهد.
البته Local Preference بهتنهایی برای تشخیص همه انواع خرابی اینترنت کافی نیست. ممکن است نشست BGP برقرار باشد، اما بخشی از شبکه بالادستی ISP دچار اختلال شده باشد.
استفاده از AS_PATH Prepending برای مدیریت ترافیک ورودی
در شبکههای Multihoming، انتخاب مسیر خروجی و ورودی دو مسئله متفاوت هستند.
Local Preference عمدتاً برای کنترل مسیر خروجی کاربرد دارد؛ اما برای تأثیرگذاری بر انتخاب مسیر ورودی میتوان از AS_PATH Prepending استفاده کرد.
در این روش، ASN سازمان چند بار به مسیر تبلیغشده اضافه میشود تا مسیر از دید بعضی شبکههای خارجی طولانیتر به نظر برسد.
برای مثال، اگر بخواهیم مسیر ISP دوم کمتر ترجیح داده شود، میتوانیم فیلتر خروجی آن را تغییر دهیم:
/routing/filter/rule
add chain=ISP2-OUT \
    rule="if (dst==203.0.113.0/24) {set bgp-path-prepend 3; accept}"
سپس فیلتر را به اتصال ISP دوم اختصاص میدهیم:
/routing/bgp/connection
set [find name="ISP2-BGP"] \
    output.filter-chain=ISP2-OUT
این روش ممکن است باعث شود شبکههای خارجی مسیر ISP اول را ترجیح دهند.
بااینحال، AS_PATH Prepending تضمینی برای تغییر مسیر ورودی نیست؛ زیرا شبکههای دیگر میتوانند سیاستهای Local Preference یا Routing Policy مستقل خود را داشته باشند.
پیادهسازی Failover خودکار با BGP در MikroTik
یکی از مهمترین مزایای پیکربندی BGP در میکروتیک برای شبکههای چندمسیره، امکان تغییر مسیر در شرایط خرابی است.
فرض کنید ارتباط ISP اول قطع شود. در چنین شرایطی، اگر نشست BGP نیز از دست برود، مسیرهای دریافتشده از آن همسایه نامعتبر میشوند و روتر میتواند مسیر جایگزین ISP دوم را انتخاب کند.
فرآیند Failover در BGP چگونه انجام میشود؟
در شبکههایی که از دو سرویسدهنده اینترنت استفاده میکنند، روتر میکروتیک میتواند با استفاده از BGP مسیر اصلی و پشتیبان را مدیریت کند. در سناریوی ما، ISP1 بهعنوان مسیر اصلی و ISP2 بهعنوان مسیر جایگزین تعریف شده است.
فرآیند تغییر مسیر به این صورت انجام میشود:
- وضعیت عادی: هر دو نشست BGP برقرار هستند، اما به دلیل Local Preference بالاتر، مسیر ISP1 در اولویت قرار دارد.
- قطع مسیر اصلی: اگر ارتباط BGP با ISP1 قطع شود یا مسیر دریافتی از آن نامعتبر شود، روتر مسیر اصلی را از انتخاب خارج میکند.
- فعال شدن مسیر پشتیبان: در صورت معتبر بودن مسیر ISP2، میکروتیک آن را بهعنوان بهترین مسیر انتخاب میکند.
- بازگشت ارتباط اصلی: پس از بازیابی مسیر ISP1 و برقراری مجدد نشست BGP، روتر با توجه به سیاستهای مسیریابی، مسیر اصلی را دوباره در اولویت قرار میدهد.
نکته مهم این است که BGP الزاماً تمام اختلالات شبکه بالادستی ISP را تشخیص نمیدهد. بنابراین، برای افزایش سرعت تشخیص خرابی و بهبود عملکرد Failover میتوان از قابلیتهایی مانند BFD و سیستمهای مانیتورینگ شبکه استفاده کرد.
استفاده از BFD برای تشخیص سریعتر قطعی ارتباط
پروتکل Bidirectional Forwarding Detection یا BFD برای تشخیص سریعتر خرابی مسیر بین دو دستگاه استفاده میشود. در صورت پشتیبانی و هماهنگی با ISP، میتوان BFD را روی Connection فعال کرد:
/routing/bgp/connection
set [find name="ISP1-BGP"] use-bfd=yes
set [find name="ISP2-BGP"] use-bfd=yesفعالسازی BFD میتواند زمان تشخیص خرابی را کاهش دهد؛ اما تنظیمات BFD باید در دو سمت سازگار باشند.
همچنین BFD لزوماً خرابیهای دورتر در شبکه ISP را تشخیص نمیدهد. برای بررسی کیفیت ارتباط End-to-End ممکن است به مانیتورینگ تکمیلی نیاز باشد.
آیا میتوان از هر دو مسیر BGP بهصورت همزمان استفاده کرد؟
بله، اما باید میان Failover و Load Balancing تفاوت قائل شد.
در حالت Failover، یک مسیر اصلی و یک مسیر پشتیبان وجود دارد. در حالت Load Balancing، هدف توزیع ترافیک بین چند مسیر است.
RouterOS از قابلیتهای Multipath و ECMP پشتیبانی میکند، اما نصب چند مسیر BGP بهصورت همزمان به شرایط انتخاب مسیر، برابری ویژگیهای لازم و پیکربندی مربوط بستگی دارد. صرفاً داشتن دو نشست Established به معنی توزیع ترافیک بین آنها نیست. MikroTik Documentation
| روش | نحوه عملکرد | مناسب برای |
|---|---|---|
| Active/Backup | استفاده از مسیر دوم هنگام خرابی اول | سازمانهای نیازمند پایداری |
| BGP Multipath | نصب چند مسیر واجد شرایط | شبکههای دارای مسیرهای مناسب |
| ECMP | توزیع جریانها بین Next Hopها | استفاده همزمان از مسیرها |
| Policy-Based Routing | هدایت ترافیک بر اساس سیاست | تفکیک کاربران و سرویسها |
برای شبکههایی که فقط به اینترنت پایدار نیاز دارند، طراحی Active/Backup معمولاً سادهتر است. اما برای استفاده همزمان از ظرفیت چند لینک، باید سیاستهای BGP، ECMP، NAT و رفتار ترافیک برگشتی با دقت بررسی شوند.
بررسی وضعیت BGP و عیبیابی ارتباط در میکروتیک
بعد از تکمیل پیکربندی BGP در میکروتیک، باید وضعیت همسایگان و مسیرهای دریافتشده بررسی شود.
مشاهده نشستهای BGP
/routing/bgp/session print detailاین دستور اطلاعات نشستهای فعال، ASN همسایه و وضعیت ارتباط را نمایش میدهد.
مشاهده مسیرهای BGP
/routing/route print detail where bgpاز طریق این دستور میتوان مسیرهای BGP و ویژگیهای مرتبط با آنها را بررسی کرد.
بررسی Default Route
/ip/route print detail where dst-address=0.0.0.0/0این دستور برای بررسی مسیر پیشفرض فعال و Gateway انتخابشده کاربرد دارد.
بررسی Logهای BGP
/log print where topics~"bgp"در صورت وجود خطا در برقراری نشست یا تبادل مسیرها، اطلاعات ثبتشده در Log میتواند به تشخیص مشکل کمک کند.
خطاهای رایج هنگام پیکربندی BGP در میکروتیک
| مشکل | علت احتمالی | راهکار |
|---|---|---|
| نشست BGP برقرار نمیشود | ASN یا IP اشتباه | بررسی مشخصات Peer |
| وضعیت Established ایجاد نمیشود | مسدود بودن TCP 179 | بررسی Firewall و Reachability |
| هیچ مسیری دریافت نمیشود | فیلتر ورودی یا عدم تبلیغ توسط ISP | بررسی Routing Filter و تنظیمات ISP |
| Prefix سازمان تبلیغ نمیشود | نبود Route منطبق | بررسی Route و output.network |
| مسیر اشتباه انتخاب میشود | Local Preference یا Weight | بررسی Attributes |
| Failover دیر انجام میشود | زمان تشخیص خرابی | بررسی BGP Timers و BFD |
| مصرف RAM افزایش مییابد | دریافت تعداد زیاد Prefix | استفاده از فیلترهای مناسب |
| مسیر دریافت میشود اما فعال نیست | Next Hop نامعتبر یا مسیر بهتر | بررسی وضعیت Route و Gateway |
یکی از نکات مهم در RouterOS v7 این است که فیلترهای معمولی ورودی ممکن است مسیرهای ردشده را همچنان در حافظه نگه دارند. برای سناریوهای دارای جدول مسیریابی بزرگ، قابلیتهایی مانند input.accept-nlri میتوانند به کاهش مصرف منابع کمک کنند.
نکات امنیتی در راهاندازی BGP روی روتر میکروتیک
BGP یکی از بخشهای حساس زیرساخت شبکه محسوب میشود. پیکربندی اشتباه آن ممکن است باعث انتشار مسیرهای ناخواسته، اختلال در دسترسی یا افزایش مصرف منابع روتر شود. برای افزایش امنیت و پایداری بهتر است موارد زیر رعایت شوند:
- دسترسی TCP 179 فقط برای همسایگان BGP مجاز باشد.
- فیلترهای ورودی و خروجی بر اساس Prefixهای موردنیاز تعریف شوند.
- از تبلیغ ناخواسته مسیرهای خصوصی و شبکههای داخلی به اینترنت جلوگیری شود.
- در ارتباطات اینترنتی، اعتبار مسیرها با استفاده از RPKI و سیاستهای مناسب بررسی شود.
- در صورت پشتیبانی دو سمت، از احراز هویت نشست BGP استفاده شود.
- تعداد Prefixهای دریافتی مانیتور و در صورت امکان محدود شود.
- تغییرات Routing Policy ابتدا در محیط آزمایشگاهی بررسی شوند.
تفاوت پیکربندی BGP در RouterOS v6 و v7
یکی از دلایل بروز خطا هنگام راهاندازی BGP، استفاده از آموزشهای قدیمی RouterOS v6 روی نسخههای جدید است.
| ویژگی | RouterOS v6 | RouterOS v7 |
|---|---|---|
| تعریف همسایه | BGP Peer | BGP Connection |
| ساختار تنظیمات | Instance و Peer | Instance، Connection و Template |
| فیلتر مسیریابی | ساختار قدیمی Rule | ساختار Script-like |
| تبلیغ Prefix | BGP Network | output.network و Address List |
| مدیریت نشست | Peer | Session |
| تعریف Instance | ساختار قدیمی | تعریف صریح در v7.20 به بعد |
بنابراین، هنگام استفاده از دستورات این مقاله باید به نسخه RouterOS توجه کرد. بهویژه ساختار BGP Instance در نسخه 7.20 تغییر کرده و نمونه دستورات نسخههای قبلی لزوماً بدون اصلاح قابل استفاده نیستند.
بهترین روش طراحی BGP برای شبکههای چندمسیره
انتخاب ساختار مناسب BGP به تعداد سرویسدهندگان، حجم ترافیک، منابع سختافزاری روتر و الزامات دسترسپذیری بستگی دارد. برای یک سازمان متوسط که از دو ISP استفاده میکند، دریافت Default Route از هر دو سرویسدهنده میتواند راهکار مناسبی باشد. این روش در مقایسه با دریافت Full Routing Table، حافظه و منابع پردازشی کمتری مصرف میکند.
در مقابل، دیتاسنترها و اپراتورهایی که به کنترل دقیق مسیرهای اینترنتی نیاز دارند، ممکن است از Full Table استفاده کنند. در این حالت، ظرفیت RAM، پردازنده و توان پردازش مسیرهای روتر اهمیت بیشتری پیدا میکند.
همچنین بهتر است سیاستهای ورودی و خروجی BGP از یکدیگر جدا باشند و برای هر ISP فیلتر مشخصی تعریف شود. این طراحی عیبیابی را سادهتر کرده و احتمال انتشار مسیرهای اشتباه را کاهش میدهد.
جمعبندی
پیکربندی BGP در میکروتیک برای شبکههای چندمسیره، امکان مدیریت حرفهای ارتباط با چند ISP، انتخاب مسیر ترجیحی و افزایش پایداری زیرساخت ارتباطی را فراهم میکند. با استفاده از امکانات RouterOS v7 میتوان همسایگان BGP را تعریف کرد، Prefixهای ورودی و خروجی را کنترل کرد و با ویژگیهایی مانند Local Preference و AS_PATH Prepending بر رفتار مسیریابی تأثیر گذاشت.
بااینحال، موفقیت در راهاندازی BGP تنها به برقراری نشستها محدود نمیشود. طراحی صحیح Routing Policy، بررسی قابلیت دسترسی Next Hop، مانیتورینگ وضعیت لینکها و رعایت اصول امنیتی از مهمترین عواملی هستند که عملکرد پایدار شبکه را تضمین میکنند.
سؤالات متداول درباره پیکربندی BGP در میکروتیک
۱. آیا برای راهاندازی BGP در میکروتیک حتماً به IP عمومی نیاز داریم؟
خیر. برای آزمایش BGP یا ارتباط میان شبکههای خصوصی میتوان از آدرسهای خصوصی استفاده کرد. اما برای تبلیغ مسیر در اینترنت عمومی باید الزامات آدرسدهی و سیاستهای اپراتور رعایت شوند.
۲. آیا همه روترهای MikroTik از BGP پشتیبانی میکنند؟
بسیاری از دستگاههای دارای RouterOS از BGP پشتیبانی میکنند؛ اما توانایی مدیریت تعداد زیاد مسیرها به سختافزار، حافظه و نسخه سیستمعامل بستگی دارد.
۳. برای اتصال به دو ISP حتماً باید ASN عمومی داشته باشیم؟
خیر. در بعضی سناریوها میتوان با هماهنگی سرویسدهنده از ASN خصوصی استفاده کرد. اما برای Multihoming مستقل در اینترنت عمومی، معمولاً ASN عمومی و منابع آدرسدهی مناسب لازم است.
۴. آیا BGP میتواند سرعت اینترنت را افزایش دهد؟
BGP مستقیماً سرعت لینک اینترنت را افزایش نمیدهد. این پروتکل میتواند امکان استفاده از چند مسیر و اعمال سیاستهای ترافیکی را فراهم کند، اما نتیجه به طراحی شبکه بستگی دارد.
۵. تفاوت BGP با Failover مبتنی بر Static Route چیست؟
Failover با Static Route معمولاً سادهتر است و بر اساس وضعیت مسیر یا Gateway عمل میکند. BGP علاوه بر تشخیص تغییرات مسیریابی، امکان تبادل Prefix و اعمال سیاستهای پیشرفته بین شبکههای مستقل را فراهم میکند.
۶. آیا میتوان BGP را روی تونل WireGuard در میکروتیک اجرا کرد؟
بله. در صورت وجود ارتباط IP مناسب میان دو روتر، میتوان نشست BGP را از طریق تونل WireGuard برقرار کرد. این روش برای تبادل مسیرهای پویا میان سایتها کاربرد دارد.
۷. چرا نشست BGP برقرار است اما اینترنت قطع است؟
Established بودن نشست تنها نشاندهنده برقراری ارتباط BGP است. مشکلاتی مانند نبود Default Route معتبر، اختلال NAT، تنظیمات Firewall یا خرابی شبکه بالادستی همچنان میتوانند باعث قطع اینترنت شوند.
۸. آیا BGP در میکروتیک از IPv6 پشتیبانی میکند؟
بله. RouterOS v7 از BGP برای تبادل مسیرهای IPv4 و IPv6 پشتیبانی میکند و میتوان برای هر خانواده آدرس، سیاستهای مسیریابی مناسب تعریف کرد.
۹. آیا میتوان با BGP ترافیک یک سرویس خاص را از ISP دوم عبور داد؟
بله، اما BGP بهتنهایی برای تفکیک ترافیک بر اساس پورت یا برنامه طراحی نشده است. برای چنین سناریوهایی میتوان از Policy-Based Routing و Routing Tableهای جداگانه در کنار BGP استفاده کرد.
۱۰. آیا برای استفاده از BGP به لایسنس خاصی در میکروتیک نیاز داریم؟
BGP بخشی از امکانات RouterOS است و معمولاً به خرید لایسنس جداگانه BGP نیاز ندارد. بااینحال، باید سطح لایسنس و قابلیتهای دستگاه برای سناریوی موردنظر بررسی شوند.
دیدگاه شما