قابلیت VRF در میکروتیک چیست و چه زمانی به آن نیاز داریم؟

یکشنبه 3 آبان 05 | 13:00
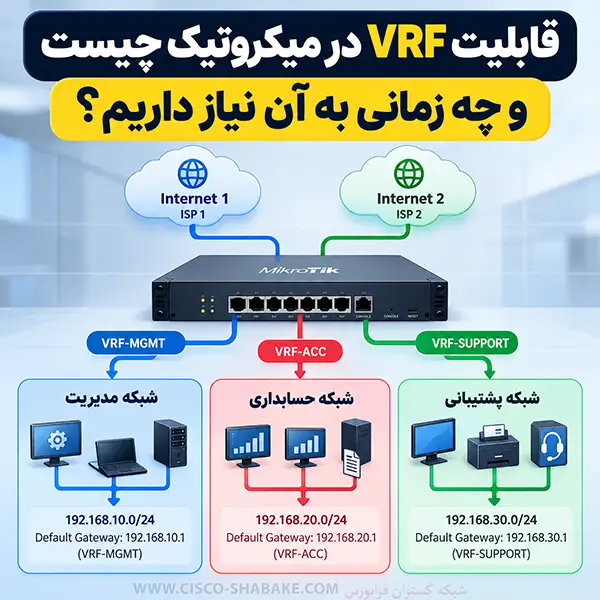
در شبکههای سازمانی و حرفهای، مدیریت مسیرهای ارتباطی و جداسازی ترافیک بخشهای مختلف اهمیت زیادی دارد. یکی از قابلیتهای کاربردی روتر میکروتیک برای دستیابی به این هدف، VRF است. قابلیت VRF در میکروتیک به مدیر شبکه اجازه میدهد چند جدول مسیریابی مستقل روی یک روتر ایجاد کند؛ بهطوریکه هر بخش از شبکه بتواند مسیرهای اختصاصی خود را داشته باشد. این ویژگی بهخصوص در شبکههای چندمشتری، سازمانهای بزرگ، دیتاسنترها و محیطهایی که چند اتصال اینترنت دارند، کاربرد دارد.
قابلیت VRF در میکروتیک چیست؟
VRF مخفف عبارت Virtual Routing and Forwarding به معنای مسیریابی و ارسال بسته بهصورت مجازی است. این فناوری امکان ایجاد چند محیط مسیریابی مستقل را روی یک روتر فیزیکی فراهم میکند.
در حالت معمول، روتر از جدول مسیریابی اصلی برای تصمیمگیری درباره مسیر ارسال بستهها استفاده میکند. اما با فعالسازی VRF، میتوان چند جدول مسیریابی مجزا ایجاد کرد که هرکدام مسیرهای اختصاصی خود را دارند.
برای مثال، تصور کنید یک شرکت دارای سه بخش حسابداری، مدیریت و پشتیبانی است. مدیر شبکه میتواند برای هر بخش یک VRF مستقل تعریف کند تا مسیرهای ارتباطی آنها از یکدیگر جدا باشند.
نکته مهم این است که VRF الزاماً به معنای ایجاد سه شبکه فیزیکی متفاوت نیست. تمام این بخشها میتوانند از یک روتر میکروتیک استفاده کنند، اما تصمیمگیری درباره مسیر ارسال بستهها بهصورت مستقل انجام شود.
قابلیت VRF در میکروتیک چگونه کار میکند؟
برای درک عملکرد VRF ابتدا باید با مفهوم Routing Table آشنا شویم.
جدول مسیریابی مشخص میکند بستههای شبکه برای رسیدن به مقصد باید از کدام Gateway یا Interface عبور کنند.
در یک روتر معمولی، بیشتر ترافیک از جدول اصلی با نام main استفاده میکند. اما در روتر مجهز به VRF، میتوان جدولهای مسیریابی مستقل ایجاد کرد.
برای مثال:
| بخش شبکه | VRF | مسیر پیشفرض |
|---|---|---|
| مدیریت | VRF-MGMT | Gateway 192.168.10.1 |
| حسابداری | VRF-ACC | Gateway 192.168.20.1 |
| پشتیبانی | VRF-SUPPORT | Gateway 192.168.30.1 |
در این ساختار، هر VRF میتواند مسیر پیشفرض متفاوتی داشته باشد. بنابراین ترافیک حسابداری لزوماً از همان مسیری عبور نمیکند که ترافیک مدیریت استفاده میکند.
همچنین امکان استفاده از محدودههای IP یکسان در VRFهای مختلف وجود دارد؛ زیرا هر VRF محیط مسیریابی مستقل خود را دارد.
البته جداسازی جدولهای مسیریابی بهتنهایی جایگزین کامل Firewall و سایر کنترلهای امنیتی نیست.
تفاوت VRF و VLAN در میکروتیک چیست؟
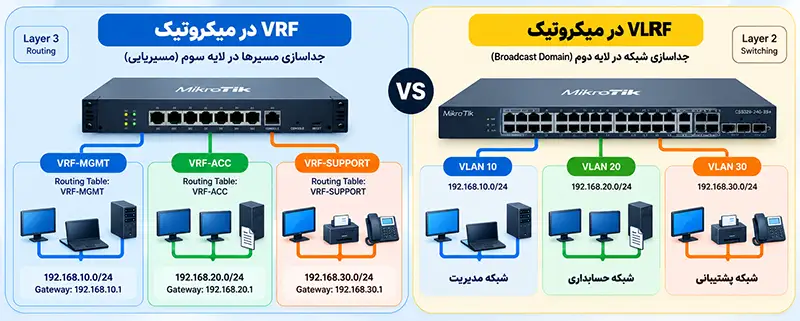
یکی از رایجترین اشتباهات در طراحی شبکه، یکسان دانستن VRF و VLAN است. درحالیکه این دو فناوری در لایههای متفاوت شبکه فعالیت میکنند.
VLAN عمدتاً برای جداسازی منطقی شبکه در لایه دوم مدل OSI استفاده میشود، اما VRF جداسازی مسیریابی را در لایه سوم انجام میدهد.
| ویژگی | VLAN | VRF |
|---|---|---|
| لایه عملکرد | لایه دوم | لایه سوم |
| وظیفه اصلی | جداسازی Broadcast Domain | جداسازی جدول مسیریابی |
| جدول Routing مستقل | خیر | بله |
| امکان استفاده از IPهای همپوشان | با محدودیت و نیاز به طراحی جداگانه | بله |
| کاربرد اصلی | تقسیمبندی شبکه محلی | جداسازی مسیرهای ارتباطی |
| استفاده همزمان | بله | بله |
برای مثال، میتوان سه VLAN برای بخشهای مختلف شرکت ایجاد کرد و سپس Interface مربوط به هر VLAN را در VRF جداگانه قرار داد.
در این حالت، VLAN وظیفه جداسازی شبکههای لایه دوم را بر عهده دارد و VRF مسیرهای ارتباطی آنها را مستقل میکند.
چه زمانی به VRF در میکروتیک نیاز داریم؟
استفاده از VRF برای تمام شبکهها ضروری نیست. این قابلیت بیشتر زمانی اهمیت پیدا میکند که یک جدول مسیریابی مشترک پاسخگوی نیازهای شبکه نباشد.
۱. زمانی که چند مشتری از یک روتر استفاده میکنند
شرکتهای ارائهدهنده خدمات اینترنت و مجموعههایی که شبکه چند مشتری را مدیریت میکنند، میتوانند با VRF مسیرهای ارتباطی مشتریان را جدا کنند.
برای مثال، اگر دو مشتری هر دو از شبکه 192.168.1.0/24 استفاده کنند، قرار دادن آنها در VRFهای مستقل میتواند از تداخل مسیرهای مسیریابی جلوگیری کند.
این قابلیت در شبکههای چندمشتری یا Multi-Tenant بسیار کاربردی است.
۲. زمانی که چند اینترنت با مسیرهای مستقل داریم
فرض کنید یک شرکت دو اتصال اینترنت دارد:
- اینترنت اول مخصوص کارکنان اداری
- اینترنت دوم مخصوص تجهیزات مانیتورینگ و سرویسهای خاص
با VRF میتوان مسیرهای این دو بخش را مستقل نگه داشت و برای هرکدام Default Route جداگانه تعریف کرد.
البته اگر هدف فقط تقسیم ترافیک بین دو اینترنت باشد، قابلیتهایی مانند Policy-Based Routing یا Routing Rules نیز ممکن است کافی باشند.
۳. زمانی که شبکه مدیریت تجهیزات باید مستقل باشد
در دیتاسنترها و شبکههای سازمانی، معمولاً بهتر است دسترسی مدیریتی به روترها، سوئیچها و سرورها از ترافیک کاربران جدا باشد.
با ایجاد یک Management VRF میتوان مسیرهای دسترسی مدیریتی را از مسیرهای اصلی شبکه مستقل کرد.
این طراحی باعث میشود کنترل مسیرهای مدیریتی سادهتر شود و احتمال تداخل ناخواسته مسیرها کاهش پیدا کند.
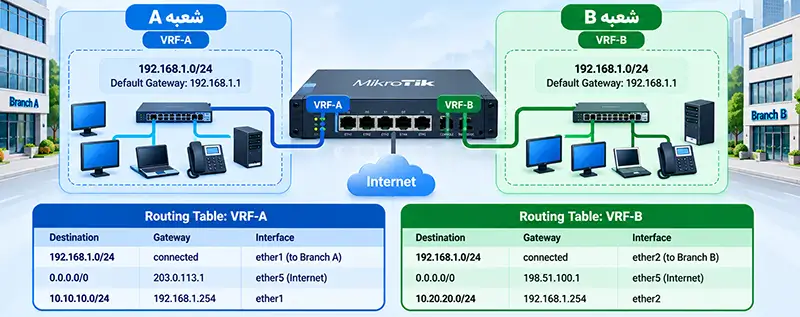
۴. زمانی که چند شعبه دارای IPهای یکسان هستند
گاهی دو شعبه یک سازمان از محدوده IP یکسان استفاده میکنند.
در چنین شرایطی، اتصال مستقیم این شبکهها به یک جدول مسیریابی مشترک میتواند باعث تداخل مسیرها شود.
VRF امکان نگهداری مسیرهای این شبکهها را در جدولهای مستقل فراهم میکند. البته اگر قرار باشد دستگاههای دو شعبه با IPهای همپوشان مستقیماً با یکدیگر ارتباط برقرار کنند، ممکن است به NAT یا طراحی آدرسدهی مجدد نیاز باشد.
نحوه راهاندازی VRF در میکروتیک RouterOS v7
در نسخه هفتم RouterOS، قابلیت VRF از طریق منوی IP و بخش VRF قابل مدیریت است.
برای بررسی نحوه عملکرد، فرض میکنیم دو شبکه با Interfaceهای زیر داریم:
vlan10برای شبکه مدیریتvlan20برای شبکه حسابداری
ابتدا میتوان دو VRF ایجاد کرد:
/ip vrf
add name=VRF-MGMT interfaces=vlan10
add name=VRF-ACC interfaces=vlan20
با این دستورات، Interfaceهای مشخصشده به VRFهای مربوط اختصاص پیدا میکنند.
سپس میتوان برای هر VRF یک مسیر پیشفرض مستقل تعریف کرد:
/ip route
add dst-address=0.0.0.0/0 \
gateway=192.168.10.1@VRF-MGMT \
routing-table=VRF-MGMT

add dst-address=0.0.0.0/0 \
gateway=192.168.20.1@VRF-ACC \
routing-table=VRF-ACC
این دستورات صرفاً نمونه آموزشی هستند. برای عملکرد صحیح، آدرسدهی Interfaceها، دسترسی به Gatewayها و تنظیمات مربوط به اینترنت باید متناسب با توپولوژی واقعی شبکه انجام شوند.
همچنین ترتیب Ruleهای VRF اهمیت دارد؛ زیرا RouterOS برای انتخاب VRF، Interface را بر اساس ترتیب ورودیها بررسی میکند. ورودی عمومی main باید پس از VRFهای اختصاصی قرار بگیرد.
چگونه عملکرد VRF را بررسی کنیم؟
پس از پیکربندی، باید مطمئن شویم هر VRF از مسیر موردنظر استفاده میکند.
برای مشاهده VRFهای تعریفشده:
/ip vrf printبرای بررسی مسیرهای مربوط به یک جدول:
/ip route print where routing-table=VRF-MGMTهمچنین میتوان با ابزار Ping و تعیین VRF، دسترسی به یک مقصد را بررسی کرد:
/ping 8.8.8.8 vrf=VRF-MGMTاگر Ping موفق نبود، باید مسیر پیشفرض، دسترسی به Gateway، تنظیمات Firewall و در صورت نیاز NAT بررسی شوند.
نکته مهم این است که وجود یک Route در جدول VRF بهتنهایی به معنای برقرار بودن ارتباط اینترنت نیست.
آیا VRF باعث افزایش امنیت شبکه میشود؟
VRF با جداسازی محیطهای مسیریابی میتواند به طراحی امنتر شبکه کمک کند، اما نباید آن را معادل Firewall در نظر گرفت.
برای مثال، زمانی که شبکه کاربران و شبکه مدیریت در VRFهای جداگانه قرار دارند، مسیر مستقیمی میان آنها بهصورت پیشفرض در جدولهای مستقل وجود ندارد.
بااینحال، اگر مدیر شبکه مسیرهایی برای تبادل ترافیک بین VRFها ایجاد کند، امکان برقراری ارتباط فراهم میشود.
بنابراین برای ایجاد یک ساختار امنیتی مناسب، بهتر است VRF در کنار Firewall Rules، کنترل دسترسی و سیاستهای امنیتی استفاده شود.
تفاوت VRF و Policy-Based Routing در میکروتیک
هر دو فناوری میتوانند مسیر حرکت ترافیک را کنترل کنند، اما هدف آنها یکسان نیست.
در Policy-Based Routing یا PBR، انتخاب مسیر معمولاً براساس معیارهایی مانند آدرس مبدأ، مقصد یا قوانین مسیریابی انجام میشود.
اما VRF محیطهای مسیریابی مستقل ایجاد میکند که هرکدام میتوانند Interfaceها و مسیرهای اختصاصی داشته باشند.
اگر فقط بخواهیم ترافیک یک گروه از کاربران از اینترنت دوم عبور کند، PBR ممکن است راهکار سادهتری باشد.
در مقابل، اگر نیاز به نگهداری شبکههای دارای IP یکسان یا جداسازی کاملتر محیطهای مسیریابی داشته باشیم، VRF انتخاب مناسبتری است.
اشتباهات رایج هنگام تنظیم VRF در میکروتیک
یکی از مشکلات رایج، تعریف VRF بدون بررسی مسیرهای برگشت ترافیک است. ممکن است بسته از مسیر صحیح ارسال شود، اما پاسخ آن نتواند به شبکه مبدأ بازگردد.
اشتباه دیگر، استفاده از Gateway در جدول مسیریابی نامناسب است. در RouterOS v7 باید به نحوه Resolve شدن Gateway و جدول مورد استفاده توجه کرد.
همچنین برخی مدیران شبکه تصور میکنند با انتقال Interface به VRF، تمام سرویسهای روتر بهصورت خودکار در همان VRF قابل دسترسی خواهند بود. درحالیکه رفتار سرویسهای محلی و پشتیبانی آنها از VRF باید جداگانه بررسی شود.
پیشنهاد میشود پیش از اعمال تنظیمات روی روتر عملیاتی، از پیکربندی Backup تهیه کرده و تغییرات را از طریق Safe Mode انجام دهید.
آیا تمام روترهای میکروتیک از VRF پشتیبانی میکنند؟
قابلیت VRF در RouterOS وجود دارد، اما عملکرد عملی آن به نسخه سیستمعامل، توان پردازشی روتر، تعداد مسیرها و نوع ترافیک بستگی دارد.
برای مثال، استفاده از VRF در یک شبکه کوچک با چند مسیر ثابت، فشار چندانی ایجاد نمیکند. اما در شبکهای با تعداد زیادی مسیر، تونل و پروتکل مسیریابی پویا، منابع سختافزاری اهمیت بیشتری پیدا میکنند.
همچنین نباید فرض کرد تمام ترافیک VRF روی همه مدلهای میکروتیک بهصورت سختافزاری پردازش میشود. پشتیبانی از Hardware Offloading به مدل دستگاه و نوع پیکربندی وابسته است.
سوالات متداول درباره VRF در میکروتیک
۱. آیا VRF در میکروتیک رایگان است؟
بله. قابلیت VRF بخشی از RouterOS است و برای استفاده از آن به لایسنس جداگانه VRF نیاز نیست.
۲. آیا میتوان چند VRF روی یک روتر ایجاد کرد؟
بله. تعداد عملی VRFها به منابع دستگاه و پیچیدگی پیکربندی بستگی دارد.
۳. آیا VRF به اینترنت جداگانه نیاز دارد؟
خیر. چند VRF میتوانند با طراحی مناسب از یک اتصال اینترنت مشترک استفاده کنند.
۴. آیا میتوان بین دو VRF ارتباط برقرار کرد؟
بله. با استفاده از Route Leaking یا روشهای مناسب دیگر میتوان ارتباط کنترلشده میان VRFها ایجاد کرد.
۵. آیا VRF سرعت اینترنت را افزایش میدهد؟
خیر. VRF قابلیت افزایش پهنای باند نیست و هدف اصلی آن جداسازی مسیریابی است.
۶. آیا VRF جایگزین VPN میشود؟
خیر. VRF مسیرها را جدا میکند، اما بهخودیخود ترافیک را رمزنگاری نمیکند.
۷. آیا VRF با OSPF کار میکند؟
بله. در RouterOS v7 میتوان OSPF را متناسب با جدول مسیریابی و VRF موردنظر پیکربندی کرد.
۸. آیا VRF برای شبکه خانگی مناسب است؟
معمولاً ضرورتی ندارد. در بیشتر شبکههای خانگی، VLAN و Firewall پاسخگوی نیازها هستند.
۹. آیا میتوان یک VLAN را داخل VRF قرار داد؟
بله. میتوان Interface مربوط به VLAN را به یک VRF اختصاص داد.
۱۰. آیا VRF از تداخل آدرسهای IP جلوگیری میکند؟
VRF امکان نگهداری مسیرهای مربوط به شبکههای دارای آدرس یکسان را در محیطهای مستقل فراهم میکند، اما مشکلات ارتباط مستقیم میان این شبکهها را بهتنهایی حل نمیکند.
جمعبندی
قابلیت VRF در میکروتیک یکی از ابزارهای مهم برای طراحی شبکههای چندبخشی و حرفهای است. این فناوری امکان ایجاد جدولهای مسیریابی مستقل روی یک روتر را فراهم میکند و برای جداسازی شبکه مشتریان، مدیریت چند اتصال اینترنت، تفکیک شبکه مدیریتی و استفاده از آدرسهای IP همپوشان کاربرد دارد.
بااینحال، VRF همیشه بهترین انتخاب نیست. در شبکههای ساده، استفاده از VLAN، Firewall یا Policy-Based Routing ممکن است نیازهای مدیر شبکه را با پیچیدگی کمتری برطرف کند. انتخاب VRF زمانی منطقی است که واقعاً به استقلال محیطهای مسیریابی نیاز داشته باشیم.
دیدگاه شما