چرا میکروتیک بعد از فعال کردن VLAN Filtering از طریق Winbox قطع میشود؟

سهشنبه 28 مهر 05 | 13:00

یکی از مشکلات رایجی که هنگام پیکربندی شبکههای مجازی در سوئیچ و روتر میکروتیک رخ میدهد، قطع شدن ارتباط با دستگاه پس از فعال کردن VLAN Filtering است. این مشکل معمولاً زمانی اتفاق میافتد که مدیر شبکه از طریق نرمافزار Winbox به میکروتیک متصل شده و پس از انجام تنظیمات شبکه، گزینه VLAN Filtering را فعال میکند. در چنین شرایطی ممکن است ارتباط Winbox بلافاصله قطع شود و حتی امکان اتصال مجدد از طریق آدرس IP یا آدرس MAC نیز وجود نداشته باشد. اما چرا میکروتیک بعد از فعال کردن VLAN Filtering از طریق Winbox قطع میشود و چگونه میتوان این مشکل را بدون بازنشانی تنظیمات برطرف کرد؟
VLAN Filtering در میکروتیک چیست و چه کاربردی دارد؟
قابلیت VLAN Filtering یکی از امکانات مهم سیستمعامل RouterOS است که برای مدیریت و جداسازی ترافیک شبکه در سطح Bridge استفاده میشود. با کمک این قابلیت میتوان مشخص کرد که هر پورت شبکه اجازه ارسال یا دریافت ترافیک کدام شبکه مجازی را دارد.
برای مثال، در یک شرکت ممکن است شبکه کارکنان، دوربینهای مداربسته و تجهیزات مدیریتی از یکدیگر جدا باشند. با استفاده از VLAN میتوان این شبکهها را روی یک زیرساخت فیزیکی مشترک پیادهسازی کرد، بدون اینکه ترافیک آنها بهصورت ناخواسته با یکدیگر ترکیب شود.
در میکروتیک، زمانی که گزینه VLAN Filtering فعال میشود، دستگاه قوانین تعریفشده در جدول Bridge VLAN را برای عبور ترافیک اعمال میکند. اگر این قوانین بهدرستی تنظیم نشده باشند، ممکن است ارتباط پورت مدیریتی با پردازنده دستگاه قطع شود و دسترسی به Winbox از بین برود.
مهمترین دلایل قطع شدن Winbox پس از فعال کردن VLAN Filtering
۱. تعریف نشدن پورت مدیریتی در جدول VLAN
یکی از اصلیترین دلایل قطع شدن ارتباط Winbox، مشخص نکردن پورت مورد استفاده برای مدیریت دستگاه در جدول VLAN است.
فرض کنید از طریق پورت ether2 به میکروتیک متصل هستید و قصد دارید VLAN 10 را برای مدیریت شبکه فعال کنید. اگر این پورت در جدول VLAN بهدرستی تعریف نشده باشد، پس از فعال کردن VLAN Filtering ممکن است ترافیک مدیریتی دیگر اجازه عبور نداشته باشد.
برای جلوگیری از این مشکل باید مشخص کنید کدام پورتها عضو VLAN مدیریتی هستند و ترافیک آنها بهصورت Tagged یا Untagged منتقل میشود.
۲. تنظیم اشتباه PVID پورتها
پارامتر PVID مشخص میکند فریمهای بدون برچسب VLAN که از یک پورت وارد میشوند، به کدام VLAN تعلق داشته باشند.
برای مثال، اگر پورت ether2 برای مدیریت دستگاه استفاده میشود و قرار است عضو VLAN 10 باشد، معمولاً باید مقدار PVID آن برابر 10 تنظیم شود؛ البته به شرطی که اتصال مدیریتی از نوع Untagged باشد.
اگر PVID پورت با VLAN تعریفشده در جدول Bridge VLAN مطابقت نداشته باشد، ارتباط مدیریتی ممکن است قطع شود.
۳. اضافه نکردن Bridge به VLAN مدیریتی
یکی از نکات مهم در تنظیم VLAN Filtering، توجه به ارتباط Bridge با پردازنده میکروتیک است.
در RouterOS، خود Bridge نماینده پورت پردازنده یا CPU Port در جدول VLAN محسوب میشود. بنابراین اگر قرار است مدیریت دستگاه از طریق یک VLAN انجام شود، باید مسیر دسترسی آن VLAN به پردازنده نیز برقرار باشد.
برای نمونه، اگر مدیریت از طریق رابط VLAN 10 روی Bridge انجام میشود، معمولاً لازم است خود Bridge بهعنوان عضو Tagged در VLAN 10 تعریف شود.
در غیر این صورت، ممکن است دستگاه همچنان ترافیک شبکه را بین پورتها منتقل کند، اما ارتباط Winbox، SSH و سایر سرویسهای مدیریتی از دسترس خارج شود.
۴. اشتباه در انتخاب Tagged و Untagged
در پیکربندی VLAN دو مفهوم مهم وجود دارد:
- Tagged: ترافیکی که دارای شناسه VLAN است و معمولاً برای ارتباط بین تجهیزات شبکه استفاده میشود.
- Untagged: ترافیکی که بدون برچسب VLAN منتقل میشود و معمولاً برای اتصال تجهیزات معمولی کاربرد دارد.
اگر پورتی که کامپیوتر مدیریتی به آن متصل است، اشتباهاً Tagged تعریف شود، در حالی که کامپیوتر ترافیک بدون برچسب ارسال میکند، احتمال قطع ارتباط وجود دارد.
البته انتخاب Tagged یا Untagged باید براساس طراحی شبکه انجام شود و هیچکدام بهتنهایی نشانه تنظیم اشتباه نیستند.
چگونه از قطع شدن Winbox هنگام فعال کردن VLAN Filtering جلوگیری کنیم؟
بهترین روش برای جلوگیری از این مشکل، تکمیل تنظیمات VLAN پیش از فعال کردن گزینه VLAN Filtering است.
مرحله اول: فعال کردن Safe Mode
قبل از اعمال تغییرات مهم در میکروتیک، قابلیت Safe Mode را در Winbox فعال کنید.
این قابلیت کمک میکند اگر ارتباط مدیریتی به دلیل تغییر تنظیمات قطع شود، تغییرات انجامشده در همان نشست بهصورت خودکار بازگردانده شوند.
Safe Mode یکی از مهمترین ابزارهای جلوگیری از قفل شدن دسترسی مدیریتی هنگام تغییر تنظیمات Bridge و VLAN است. البته بازگشت تنظیمات به وضعیت نشست و نحوه قطع ارتباط بستگی دارد و نباید آن را جایگزین نسخه پشتیبان دانست.
مرحله دوم: بررسی پورتهای Bridge
در Winbox وارد مسیر زیر شوید:
Bridge → Ports
در این قسمت بررسی کنید که پورتهای موردنظر عضو Bridge صحیح باشند و مقدار PVID هر پورت مطابق طراحی شبکه تنظیم شده باشد.
همچنین مطمئن شوید پورتی که برای مدیریت استفاده میکنید، در VLAN مناسب قرار گرفته است.
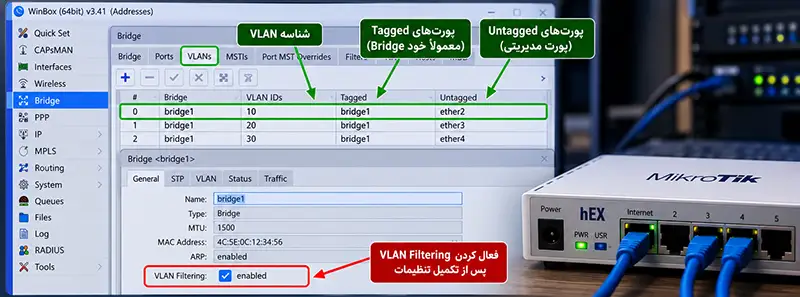
مرحله سوم: تنظیم جدول Bridge VLAN
وارد مسیر زیر شوید:
Bridge → VLANs
در این بخش باید VLAN ID و پورتهای Tagged و Untagged را مشخص کنید.
برای مثال، فرض کنید میخواهید VLAN 10 را برای مدیریت دستگاه استفاده کنید و کامپیوتر شما به پورت ether2 متصل است.
| پارامتر | مقدار نمونه |
|---|---|
| Bridge | bridge1 |
| VLAN ID | 10 |
| Tagged | bridge1 |
| Untagged | ether2 |
| PVID پورت ether2 | 10 |
| رابط مدیریتی | VLAN 10 روی bridge1 |
در این سناریو، آدرس IP مدیریتی باید روی رابط VLAN 10 قرار بگیرد و تنظیمات IP کامپیوتر نیز با شبکه مدیریتی سازگار باشد.
این جدول یک نمونه ساده برای دسترسی مدیریتی از طریق پورت Untagged است و برای تمام توپولوژیها یکسان نیست.
مرحله چهارم: فعال کردن VLAN Filtering
پس از بررسی تنظیمات، وارد مسیر زیر شوید:
Bridge → Bridge → bridge1
گزینه VLAN Filtering را فعال کنید.
اگر عضویت VLANها، پورت مدیریتی و مسیر دسترسی به پردازنده بهدرستی تعریف شده باشند، ارتباط Winbox باید برقرار بماند یا از طریق آدرس مدیریتی جدید قابل بازیابی باشد.
اگر بعد از فعال کردن VLAN Filtering ارتباط Winbox قطع شد، چه کنیم؟
اگر ارتباط با میکروتیک قطع شده است، پیش از انجام Factory Reset چند روش را بررسی کنید.
استفاده از Safe Mode
اگر Safe Mode پیش از اعمال تغییرات فعال بوده و نشست مدیریتی بهدلیل قطع ارتباط خاتمه یافته باشد، معمولاً تغییرات همان نشست بازگردانده میشوند.
پس از بازگشت دسترسی میتوانید جدول VLAN را اصلاح کنید.
اتصال از طریق MAC Address
در برخی شرایط، اگر دسترسی IP قطع شده باشد، همچنان میتوان از طریق MAC Address و بخش Neighbors نرمافزار Winbox به دستگاه متصل شد.
با این حال، اتصال MAC نیز به دسترسی لایه دوم و تنظیمات سرویس MAC Winbox وابسته است. بنابراین فعال بودن VLAN Filtering ممکن است این روش را هم مسدود کند.
استفاده از پورت مدیریتی مستقل
اگر دستگاه دارای پورتی خارج از Bridge موردنظر باشد و دسترسی مدیریتی روی آن از قبل پیکربندی شده باشد، میتوان از آن برای بازیابی تنظیمات استفاده کرد.
این روش بهخصوص در تجهیزات حرفهای و شبکههای سازمانی کاربرد دارد.
استفاده از اتصال سریال
در مدلهایی که دارای پورت کنسول سریال هستند، میتوان بدون وابستگی به تنظیمات VLAN وارد محیط مدیریتی RouterOS شد و پیکربندی را اصلاح کرد.
اگر هیچکدام از روشهای فوق در دسترس نباشد، ممکن است بازیابی دستگاه از طریق روشهای بازنشانی یا نصب مجدد ضروری شود. البته این روشها باید آخرین انتخاب باشند.
تفاوت قطع ارتباط Winbox با قطع شدن کامل شبکه چیست؟
قطع شدن Winbox الزاماً به معنای از کار افتادن تمام شبکه نیست.
گاهی پس از فعال شدن VLAN Filtering، ارتباط بین تجهیزات متصل به پورتهای میکروتیک همچنان برقرار است، اما دسترسی مدیریتی به خود دستگاه قطع میشود.
دلیل این وضعیت میتواند اشتباه در تعریف مسیر VLAN مدیریتی به پردازنده باشد.
در مقابل، اگر عضویت پورتها، PVID یا قوانین عبور ترافیک بهاشتباه تعریف شده باشند، ممکن است ارتباط بین دستگاههای شبکه نیز مختل شود.
بنابراین هنگام عیبیابی باید مشخص شود که فقط سرویس مدیریتی در دسترس نیست یا انتقال ترافیک شبکه نیز متوقف شده است.

نکات مهم هنگام پیکربندی VLAN در میکروتیک
برای کاهش احتمال قطع شدن ارتباط مدیریتی، رعایت چند نکته ضروری است:
- قبل از تغییر تنظیمات Bridge، از پیکربندی دستگاه نسخه پشتیبان تهیه کنید.
- هنگام تغییر تنظیمات VLAN از Safe Mode استفاده کنید.
- پیش از فعال کردن VLAN Filtering، جدول Bridge VLAN را کامل کنید.
- عضویت Bridge در VLAN مدیریتی را بررسی کنید.
- مقدار PVID پورتهای Access را مطابق VLAN موردنظر تنظیم کنید.
- مسیر مدیریتی جایگزین برای مواقع اضطراری در نظر بگیرید.
- تنظیمات را ابتدا در محیط آزمایشی بررسی کنید.
رعایت این موارد بهخصوص هنگام پیکربندی روترهای سری hEX، روترهای حرفهای CCR و سوئیچهای CRS میکروتیک اهمیت زیادی دارد.
سوالات متداول درباره قطع شدن Winbox پس از فعال کردن VLAN Filtering
۱. آیا فعال کردن VLAN Filtering باعث قطع شدن اینترنت میشود؟
لزوماً خیر. اگر تنظیمات VLAN صحیح باشند، اینترنت و سایر ارتباطات شبکه برقرار میمانند.
۲. آیا بدون Factory Reset میتوان دسترسی Winbox را بازیابی کرد؟
بله، در بسیاری از شرایط با Safe Mode، اتصال MAC، پورت مدیریتی مستقل یا کنسول سریال امکان بازیابی وجود دارد.
۳. آیا برای استفاده از VLAN Filtering باید همه پورتها داخل Bridge باشند؟
خیر. فقط پورتهایی که قرار است تحت مدیریت VLAN همان Bridge باشند، باید مطابق طراحی در آن قرار بگیرند.
۴. آیا VLAN Filtering در تمام مدلهای میکروتیک وجود دارد؟
این قابلیت در RouterOS و Bridgeهای پشتیبانیشده وجود دارد، اما امکانات و عملکرد سختافزاری آن بسته به مدل و نسخه سیستمعامل متفاوت است.
۵. چرا بعد از فعال کردن VLAN Filtering اتصال از طریق MAC هم قطع میشود؟
زیرا ترافیک MAC Winbox نیز به دسترسی لایه دوم وابسته است و ممکن است قوانین VLAN مسیر آن را مسدود کنند.
۶. آیا Safe Mode همیشه تنظیمات اشتباه را برمیگرداند؟
خیر. Safe Mode برای بازگرداندن تغییرات نشست در صورت قطع غیرمنتظره ارتباط طراحی شده است، اما محدودیتهایی دارد و تضمین مطلق محسوب نمیشود.
۷. آیا برای VLAN مدیریتی باید آدرس IP جداگانه تعریف کرد؟
در بسیاری از طراحیها، یک رابط VLAN مستقل همراه با آدرس IP مدیریتی تعریف میشود، اما این موضوع به معماری شبکه بستگی دارد.
۸. آیا فعال کردن VLAN Filtering سرعت میکروتیک را کاهش میدهد؟
بسته به مدل دستگاه و پشتیبانی از پردازش سختافزاری، ممکن است روی مصرف پردازنده و سرعت انتقال داده تأثیر بگذارد.
۹. تفاوت PVID و VLAN ID چیست؟
VLAN ID شناسه شبکه مجازی است، اما PVID تعیین میکند فریمهای ورودی بدون برچسب به کدام VLAN اختصاص پیدا کنند.
۱۰. آیا میتوان VLAN Filtering را از طریق ترمینال تنظیم کرد؟
بله. تمام تنظیمات مربوط به Bridge VLAN Filtering از طریق دستورات RouterOS نیز قابل انجام هستند.
جمعبندی
قطع شدن ارتباط میکروتیک بعد از فعال کردن VLAN Filtering از طریق Winbox معمولاً به دلیل اشتباه در عضویت پورتها، مقدار PVID، تنظیمات Tagged و Untagged یا تعریف نشدن مسیر دسترسی VLAN مدیریتی به پردازنده دستگاه رخ میدهد.
برای جلوگیری از این مشکل باید ابتدا ساختار VLAN را بهدرستی پیکربندی کرد و سپس VLAN Filtering را فعال نمود. استفاده از Safe Mode، تهیه نسخه پشتیبان و پیشبینی مسیر مدیریتی جایگزین نیز احتمال از دست رفتن دسترسی به میکروتیک را به میزان قابلتوجهی کاهش میدهد.
دیدگاه شما